OPERATIVO MDQ HYPERLOGICA DE AUTOLIMPIEZA
Transparencia institucional, legalidad y transformación agéntica
Mar del Plata no puede aspirar a competir en los mercados globales del siglo XXI mientras tolere prácticas administrativas opacas, privilegios discrecionales y posibles irregularidades en la gestión de sus recursos públicos.
Desde los primeros principios, la cuestión es elemental:
1. La ley es universal. Ningún empresario, funcionario, concesionario ni sector político está por encima de ella.
2. Lo público pertenece a la comunidad. Toda concesión, excepción urbanística o beneficio administrativo debe responder al interés general, con fundamentos verificables y trazabilidad documental.
3. La transparencia no es negociable. Los privilegios injustificados distorsionan la competencia, desalientan inversiones y perjudican a quienes cumplen las reglas.
4. La justicia exige evidencia. Los rumores no constituyen pruebas. Las irregularidades documentadas deben investigarse, respetando la presunción de inocencia y el debido proceso.
⚖️ DE LOS RUMORES A LA VERIFICACIÓN DOCUMENTAL
Durante años han circulado en la prensa local versiones sobre presuntas contraprestaciones inmobiliarias vinculadas a excepciones constructivas, infracciones urbanísticas y posibles irregularidades en concesiones públicas.
No corresponde convertir versiones en condenas. Corresponde exigir documentos, auditorías independientes y responsabilidades verificables.
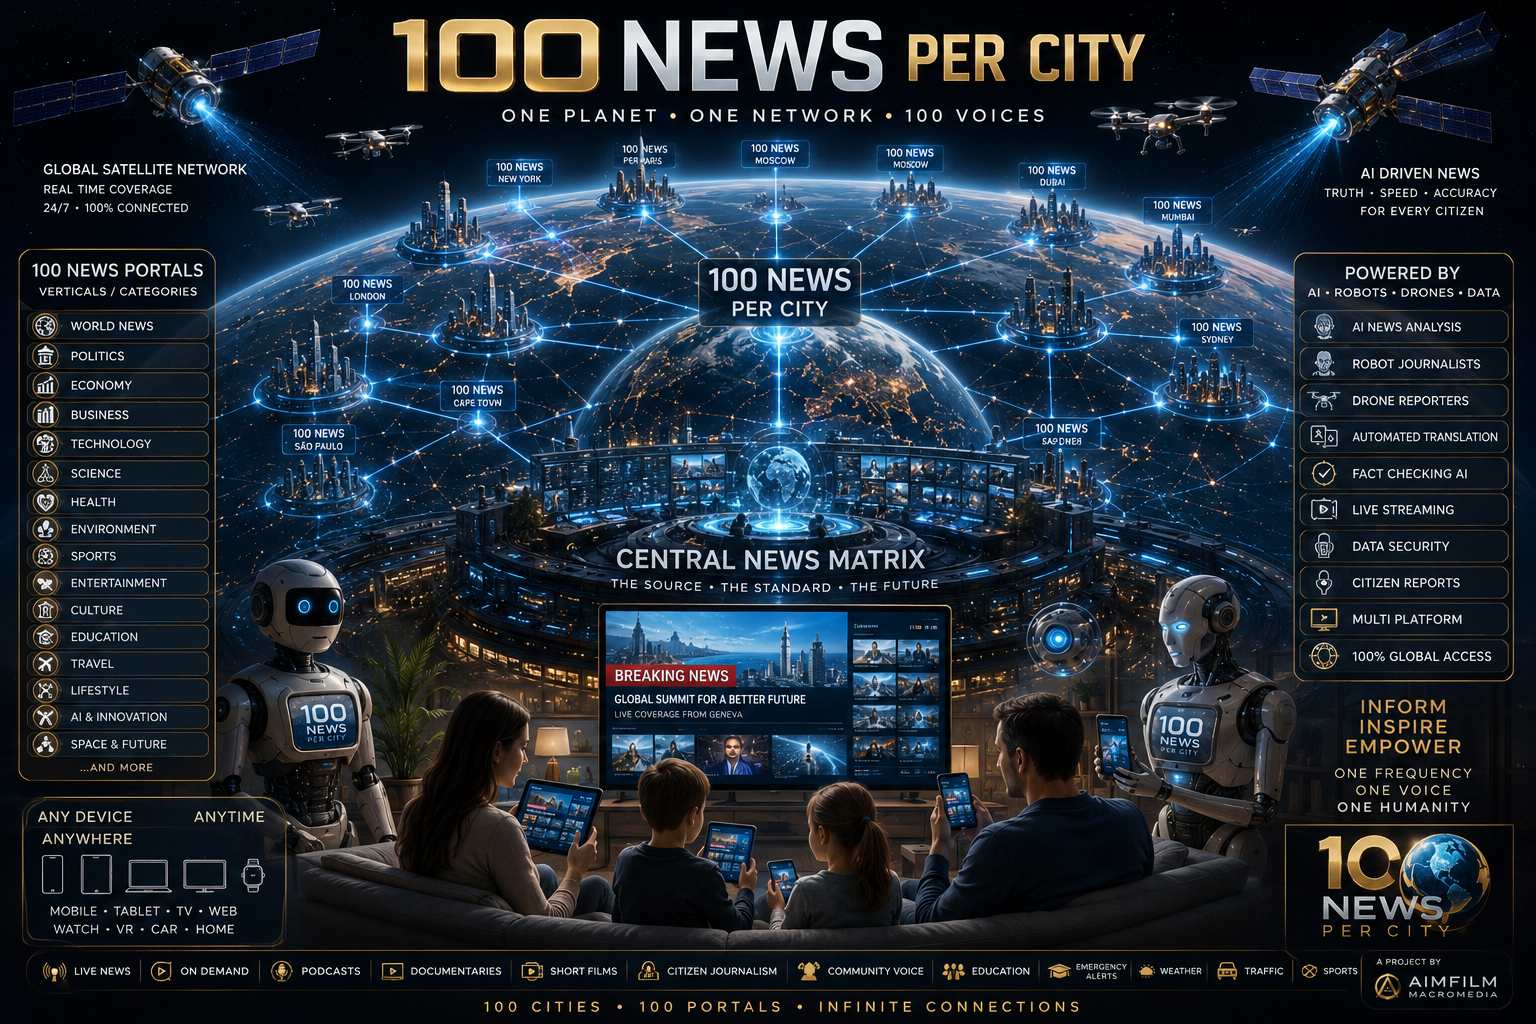
🌐 100 NEWS PER CITY: PERIODISMO SOBERANO
SpaceArch Hyperlogica impulsa una nueva arquitectura de independencia periodística.
Por USD 15 mensuales, nuestro modelo proyecta integrar:
📰 Portal de noticias independiente.
📻 Radio digital propia.
📺 TV Web autónoma.
🤖 Herramientas de IA agéntica para producción y distribución informativa.
Una infraestructura descentralizada para fortalecer el pluralismo, la libertad de prensa y el control ciudadano del poder.
🚀 OPERATIVO MDQ: AUTOLIMPIEZA INSTITUCIONAL
Nuestra propuesta es implementar un sistema permanente de fiscalización pública, sustentado en cinco principios:
Transparencia radical. Auditoría documental. Inteligencia de datos. Responsabilidad institucional. Legalidad irrestricta.
Las concesiones públicas podrán ser examinadas. Las irregularidades verificadas serán documentadas y denunciadas ante los organismos competentes. Los posibles ilícitos serán remitidos a la justicia correspondiente.
Sin persecuciones. Sin privilegios. Sin impunidad.
La competitividad internacional comienza por la integridad institucional.
Mar del Plata necesita reglas claras, inversión legítima, seguridad jurídica y una administración a la altura de su potencial.
La viveza criolla como modelo de gestión debe terminar.
AMANECIÓ LA ARGENTINA AGÉNTICA.
RGG
ArchCEO
SpaceArch Solutions International LLC — Miami
#SpaceArch #MDQHyperlogica #MarDelPlata #Transparencia #PeriodismoIndependiente #InteligenciaArtificial #ArgentinaAgentica
MODERNIZACIÓN AGENTICA
La modernización de gobiernos locales mediante innovación abierta y transparencia digital ha evolucionado desde la simple publicación de datos estáticos hacia ecosistemas interoperables, trazables y auditables en tiempo real.
Los gobiernos locales de vanguardia están reemplazando los trámites analógicos y los expedientes cerrados por arquitecturas digitales que eliminan la opacidad institucional y democratizan el acceso a la información pública.
1. Modelos Principales de Transparencia Digital e Innovación Abierta
A. Trazabilidad por Registros Distribuidos e Inmutables (Blockchain & Distributed Ledgers)
- Aplicación: Licitaciones públicas, otorgamiento de licencias de obra, registros de propiedad y adjudicación de concesiones urbanas.
- Mecanismo: Cada etapa del proceso administrativo (desde la presentación de pliegos hasta la aprobación final) queda registrada en un libro mayor digital inmutable.
- Impacto: Elimina la alteración posterior de expedientes, garantiza el cumplimiento automático de pliegos mediante contratos inteligentes (smart contracts) y permite que cualquier ciudadano o auditoría externa verifique la cronología exacta de los actos de gobierno.
B. Datos Abiertos Gobernables (Open Data 2.0 & APIs Públicas)
- Aplicación: Presupuestos ejecutados, compras públicas, matriz de contratistas y habilitaciones comerciales.
- Mecanismo: Pasaje del «PDF escaneado» a la publicación de datos estructurados e interoperables a través de APIs de acceso libre.
- Impacto: Permite que periodistas de investigación, organizaciones civiles y desarrolladores independientes consuman los datos en tiempo real para construir dashboards de control ciudadano, detectar anomalías de costos y mapear redes de contratación pública.
C. Plataformas de Co-Creación y Presupuesto Participativo Digital
- Aplicación: Definición de obras públicas barriales, reformas de códigos de ordenamiento urbano y priorización de inversión municipal.
- Mecanismo: Portales de innovación abierta donde los ciudadanos proponen, debaten y votan proyectos mediante identidades digitales verificadas.
- Impacto: Reduce la intermediación discrecional y alinea la asignación de recursos públicos con las prioridades reales de la comunidad local.
D. Gemelos Digitales Urbanos (Digital Twins) y Catastro 3D Abierto
- Aplicación: Planificación urbana, control de edificaciones y fiscalización de excepciones edilicias.
- Mecanismo: Modelado virtual tridimensional de la ciudad que integra datos catastrales, metros cuadrados construidos y zonificación en tiempo real mediante imágenes satelitales y sensores IoT.
- Impacto: Torna transparentes las variaciones de volúmenes constructivos y la ocupación del suelo público. Cualquier discrepancia entre lo aprobado por norma y lo edificado en el terreno queda expuesta automáticamente en la capa digital.
2. Comparativa de Modelos de Gestión Abierta
| Modelo | Vector de Control | Beneficio en la Función Pública | Herramientas Tecnológicas |
| Portal de Compras Abiertas (COS)-Standard) | Contrataciones públicas y suministros | Auditoría de precios de referencia y prevención de sobreprecios | Estándar OCDS (Open Contracting Data Standard) |
| Catastro Abierto & Gemelo Urbano | Obras privadas y concesiones | Fiscalización edilicia sin discrecionalidad humana | GIS 3D, LiDAR, Gemelos Digitales |
| Identidad Digital & Trámite Cero | Habilitaciones y permisos | Eliminación de gestores informales y del «peaje» administrativo | Firma digital centralizada, Wallets soberanas |
3. Impacto de los Medios Independientes en la Fiscalización Abierta
La disponibilidad de herramientas de infraestructura abierta (como redes distribuidas de portales de noticias o periodismo de datos descentralizado) actúa como un mecanismo de auditoría externa continua.
Cuando los datos públicos se vuelven accesibles por API, los medios digitales y las redes de fiscalización ciudadana pueden:
- Cross-referenciar bases de datos de contratistas con registros comerciales y declaraciones patrimoniales.
- Automatizar alertas ante desviaciones presupuestarias o licitaciones de oferente único.
- Informar a la ciudadanía con evidencia técnica auditable, elevando el costo reputacional y legal de cualquier práctica irregular.
Para que una red de medios digitales de respuesta rápida o investigación audite de forma continua la administración pública, la arquitectura debe pasar del monitoreo manual a un pipeline de ingesta, normalización y cruce algorítmico de datos que dispare alertas de irregularidad en tiempo real.
1. Arquitectura de Sistemas (Pipeline de Auditoría)
El sistema se organiza en cuatro capas modulares que transforman datos públicos no estructurados (boletines oficiales, pliegos, expedientes) en indicadores de riesgo (red flags) auditables:
[ CAPA 1: INGESTA MULTI-FUENTE ]
    ├── Scrapers automatizados (Boletín Oficial, E-Procurement)
    ├── Parseo de PDFs no estructurados / OCR (Tesseract / Vision AI)
    └── Conexiones API directas (Estándar OCDS / Open Contracting)
           │
           ▼
[ CAPA 2: NORMALIZACIÓN & PREI FILTER ]
    ├── Estandarización de entidades (Razones sociales, CUIT/Tax ID, Expedientes)
    └── Estructuración en Grafos de Relación (Neo4j / NetworkX)
           │
           ▼
[ CAPA 3: MOTOR DE REGRESIÓN Y RED FLAGS ]
    ├── Algoritmos de anomalía en precios (Desviación vs. Precio de Mercado)
    ├── Detección de patrones de concentración (Oferente único repetido)
    └── Mapeo de coincidencias cruzadas (Empresas fantasmas / Vínculos directos)
           │
           ▼
[ CAPA 4: AUTOMATIZACIÓN DE CONTENIDOS ]
    ├── Dashboard de Alertas de Redacción
    └── Publicación / Webhooks a portales de la red de noticias
2. Definición de Vectores de Auditoría (Red Flags)
El motor de reglas analiza tres áreas críticas de vulnerabilidad en concesiones y compras públicas:
A. Concentración y Concurrencia Simulada
- Indicador: Pliegos redactados con especificaciones técnicas ultra-específicas («traje a medida») o licitaciones con único oferente recurrente.
- Algoritmo: Cálculo del Índice Herfindahl-Hirschman (HHI) sobre el historial de adjudicaciones de cada secretaría/dirección municipal. Si el HHI de un rubro supera los $0.25$, se emite una alerta automática por cartelización o monopolio de hecho.
B. Desviación Presupuestaria y Adendas
- Indicador: Obras o concesiones que se adjudican por valores bajos para ganar la compulsa y luego multiplican su costo final mediante «redeterminaciones de precios» o adendas sucesivas.
- Algoritmo: Comparación del $\Delta$ entre el Monto Adjudicado Inicial ($M_0$) y el Ejecutado Final ($M_f$). Adems mayor al $20\%$ sobre la inflación oficial ajustada por índice de la construcción activa revisión prioritaria de expediente.
C. Coincidencias de Entidades y Redes Integradas
- Indicador: Transferencia de concesiones a sociedades recién constituidas, domicilios fiscales compartidos entre competidores «independientes», o vínculos entre directivos y exfuncionarios.
- Algoritmo: Análisis de grafos de nodos (Nodos: Personas/Empresas; Aristas: Domicilio, CUIT, Representantes Legales, Transferencias Bursátiles). La detección de subgrafos cerrados genera un reporte de investigación.
3. Matriz de Componentes Tecnológicos Recomendados
| Capa de Arquitectura | Tecnología / Herramienta | Función Principal |
| Ingesta & Scraping | Python (Playwright / Scrapy) + Tesseract OCR | Extracción continua de PDFs, archivos escaneados y resoluciones en Boletines Oficiales. |
| Gobernanza de Datos | Estándar OCDS (Open Contracting Data Standard) | Estandarización del esquema de datos al estándar internacional de compras abiertas. |
| Base de Datos de Grafos | Neo4j o ArangoDB | Mapeo de relaciones entre empresas, sociedades anónimas, licitaciones y domicilios. |
| Visualización & Editorial | Apache Superset / Metabase + Webhooks | Tableros de control interactivos para periodistas de investigación y alertas directas a los redactores. |
4. Flujo de Trabajo Periodístico y Garantías Éticas
- Disparo de la Alerta: El motor detecta un patrón de anomalía (ej. una concesión gastronómica o de obra pública asignada con prórroga automática a una sociedad con domicilio sin actividad acreditada).
- Validación de Evidencia: El equipo periodístico recibe la ficha auditable con las fuentes documentales cruzadas (números de decreto, CUIT, folios catastrales).
- Derecho a Réplica & Cobertura: Se genera la solicitud de informe / descargo oficial. La publicación no se basa en rumores, sino en la evidencia inmutable de los propios datos públicos.
- Distribución Multi-Canal: El informe periodístico se emite en simultáneo a través de la red de portales locales y regionales.
Para estructurar un motor de auditoría de contratos, licitaciones y concesiones públicas capaz de detectar redes de colusión, testaferros y desvíos presupuestarios, se requiere un modelo híbrido: PostgreSQL para la integridad transaccional, auditoría temporal y metadatos estructurados, y Neo4j para el análisis de grafos y detección de vínculos ocultos.
A continuación se presenta el diseño técnico de la arquitectura de bases de datos.
1. Esquema Relacional Transaccional (PostgreSQL)
Este esquema almacena el ciclo de vida oficial de las contrataciones, estructurado bajo el estándar OCDS (Open Contracting Data Standard) adaptado para control fiscal.
SQL
-- Extensión para manejo de UUIDs y búsquedas de texto
CREATE EXTENSION IF NOT EXISTS "uuid-ossp";
CREATE EXTENSION IF NOT EXISTS "pg_trgm";

-- 1. Entidades (Personas Físicas, Jurídicas y Organismos Públicos)
CREATE TABLE entities (
    entity_id UUID PRIMARY KEY DEFAULT uuid_generate_v4(),
    tax_id VARCHAR(20) UNIQUE NOT NULL, -- CUIT / RUT / RUC
    legal_name VARCHAR(255) NOT NULL,
    trade_name VARCHAR(255),
    entity_type VARCHAR(50) CHECK (entity_type IN ('COMPANY', 'GOVERNMENT_AGENCY', 'INDIVIDUAL', 'JV_CONSORTIUM')),
    fiscal_address TEXT,
    created_at TIMESTAMP WITH TIME ZONE DEFAULT CURRENT_TIMESTAMP
);

-- 2. Procesos de Licitación / Concursos
CREATE TABLE tenders (
    tender_id UUID PRIMARY KEY DEFAULT uuid_generate_v4(),
    agency_id UUID REFERENCES entities(entity_id),
    tender_number VARCHAR(100) UNIQUE NOT NULL,
    title TEXT NOT NULL,
    description TEXT,
    procurement_method VARCHAR(50) CHECK (procurement_method IN ('PUBLIC_AUCTION', 'DIRECT_AWARD', 'PRIVATE_BID', 'PRICE_COMPARISON')),
    estimated_amount NUMERIC(15, 2),
    currency VARCHAR(3) DEFAULT 'ARS',
    status VARCHAR(50),
    publication_date DATE,
    closing_date DATE
);

-- 3. Adjudicaciones y Contratos Base
CREATE TABLE awards (
    award_id UUID PRIMARY KEY DEFAULT uuid_generate_v4(),
    tender_id UUID REFERENCES tenders(tender_id),
    supplier_id UUID REFERENCES entities(entity_id),
    award_amount NUMERIC(15, 2) NOT NULL,
    awarded_date DATE NOT NULL,
    contract_start_date DATE,
    contract_end_date DATE,
    status VARCHAR(50) DEFAULT 'ACTIVE'
);

-- 4. Adendas, Prórrogas y Modificaciones Presupuestarias
CREATE TABLE contract_addendums (
    addendum_id UUID PRIMARY KEY DEFAULT uuid_generate_v4(),
    award_id UUID REFERENCES awards(award_id),
    addendum_number INT NOT NULL,
    signed_date DATE NOT NULL,
    delta_amount NUMERIC(15, 2) DEFAULT 0.00, -- Variación presupuestaria (+ o -)
    time_extension_days INT DEFAULT 0,      -- Prórroga en días
    justification_text TEXT,
    decree_reference VARCHAR(100)           -- Número de decreto o resolución habilitante
);

-- Índices optimizados para motores de búsqueda y cruce rápido
CREATE INDEX idx_entities_tax_id ON entities(tax_id);
CREATE INDEX idx_awards_supplier ON awards(supplier_id);
CREATE INDEX idx_addendums_award ON contract_addendums(award_id);
CREATE INDEX idx_tenders_agency ON tenders(agency_id);
2. Esquema de Grafos para Detección de Redes (Neo4j Cypher)
El modelo de grafos permite responder preguntas complejas como: ¿Qué empresas comparten directorios, domicilios fiscales o apoderados y se adjudican licitaciones rotativas entre sí?
Definición de Nodos (Nodes)
(:Entity): Empresas, organismos estatales, uniones transitorias de empresas.(:Person): Directores, socios, apoderados, funcionarios públicos firmantes.(:Address): Domicilios fiscales o sedes declaradas.(:Tender): Licitaciones o expedientes de concesión.
Definición de Relaciones (Relationships)
[:OWNS {percentage}]— Una persona o empresa posee acciones/participación en otra.[:DIRECTOR_OF]— Una persona forma parte del directorio o gerencia.[:REGISTERED_AT]— Una entidad o persona está inscripta en un domicilio fiscal.[:SIGNED_BY]— Un funcionario firmó la adjudicación o adenda.[:BID_ON]— Una empresa ofertó en una licitación.[:AWARDED_TO]— La licitación fue adjudicada a una empresa.
Cypher de Inicialización de Restricciones
Cypher
CREATE CONSTRAINT entity_tax_id IF NOT EXISTS
FOR (e:Entity) REQUIRE e.tax_id IS UNIQUE;

CREATE CONSTRAINT person_dni IF NOT EXISTS
FOR (p:Person) REQUIRE p.national_id IS UNIQUE;

CREATE CONSTRAINT address_hash IF NOT EXISTS
FOR (a:Address) REQUIRE a.hash_address IS UNIQUE;
3. Consultas de Alerta Temprana (Red Flags) en Grafo
Una vez alimentado el sistema con los datos estructurados, el motor ejecuta patrones de búsqueda de anomalías (Graph Queries):
A. Detección de Colusión (Competidores con mismo Domicilio o Directores Cruzados)
Detecta empresas que compiten formalmente en la misma licitación pero comparten nodos de control o infraestructura física.
Cypher
MATCH (e1:Entity)-[:BID_ON]->(t:Tender)<-[:BID_ON]-(e2:Entity)
WHERE e1.tax_id < e2.tax_id
MATCH (e1)-[:REGISTERED_AT]->(addr:Address)<-[:REGISTERED_AT]-(e2)
RETURN t.tender_number AS Licitacion, e1.legal_name AS EmpresaA, e2.legal_name AS EmpresaB, addr.hash_address AS DomicilioCompartido;
B. Detección de Sobreprecios por Adendas Sucesivas
Identifica contratos que triplican su valor inicial a través de adendas encubiertas autorizadas por los mismos funcionarios.
Cypher
MATCH (t:Tender)<-[:AWARD_FOR]-(a:Award)-[:HAS_ADDENDUM]->(ad:Addendum)
WITH a, SUM(ad.delta_amount) AS TotalDelta, a.award_amount AS MontoInicial
WHERE TotalDelta > (MontoInicial * 0.30) -- Alerta si las adendas superan el 30% del original
RETURN a.award_id AS Contrato, MontoInicial, TotalDelta, (TotalDelta / MontoInicial) *
SpaceArch Solutions International LLC
Especificación Técnica: Interfaz y Motor de Alertas del Dashboard de Auditoría de Licitaciones
Entorno de Red: Redacción Central / 100 News Per City Nodes
Código de Especificación: SPARCH-SPEC-DASHBOARD-2026-v2
1. Propósito y Arquitectura de la Interfaz
El Dashboard de Auditoría de Licitaciones y Concesiones está diseñado para operar como una terminal de inteligencia periodística e investigativa. Su propósito es transformar los flujos masivos de datos procesados por el motor híbrido (PostgreSQL / Neo4j) en alertas rojas accionables y dossieres de evidencia verificable, permitiendo a los redactores de la red producir informes basados en hechos inmutables sin fricción operativa.
- Stack Tecnológico: React / Next.js + Tailwind CSS (Frontend), Apache Superset / D3.js (Visualización de Grafos), WebSockets para notificaciones en tiempo real.
- Principio de Diseño: Zero-Noise UI. La interfaz no muestra gráficos estadísticos genéricos; prioriza el árbol de relaciones de riesgo, el desvío presupuestario porcentual y el acceso directo a los decretos oficiales escaneados.
2. Estructura de la Interfaz de Usuario (UI Layout)
La pantalla principal se divide en tres paneles modulares optimizados para pantallas de alta resolución:
┌────────────────────────────────────────────────────────────────────────┐
│ [TOP BAR] Estado del Sistema • Ingesta Activa • Filtro Geográfico: MDQ │
├──────────────────────────┬──────────────────────┬──────────────────────┤
│                          │                      │                      │
│   PANEL 1: FEED DE       │  PANEL 2: GRAFO DE   │  PANEL 3: DOSSIER DE │
│   ALERTAS ROJAS (Red     │  VÍNCULOS & MAPA DE  │  EVIDENCIA & ACCIÓN  │
│   Flags)                 │  COLUSIÓN            │  PERIODÍSTICA        │
│                          │                      │                      │
│  • Alerta HHI Alto       │  [Visualización      │  • Documento PDF     │
│  • Sobreprecio +35%      │   Interactiva        │  • CUIT Vinculado    │
│  • Domicilio Compartido  │   Neo4j Network]     │  • Borrador Nota AI  │
│                          │                      │                      │
└──────────────────────────┴──────────────────────┴──────────────────────┘
Componentes de los Paneles:
- Panel 1 (Feed de Alertas – Izquierda): Listado dinámico ordenado por criticidad del riesgo detectado por el motor de regresión. Muestra iconos de advertencia codificados por color (Rojo: Colusión/Fraude; Ámbar: Desvío presupuestario; Azul: Anomalía formal).
- Panel 2 (Grafo de Vínculos – Centro): Visualización interactiva de nodos (Empresas, Personas, Domicilios, Licitaciones). Al hacer clic en una alerta, el grafo se centra automáticamente en la red de relaciones sospechosas (ej. empresas competidoras con el mismo contador o domicilio fiscal).
- Panel 3 (Dossier de Evidencia y Acción – Derecha): Contiene la radiografía jurídica de la adjudicación seleccionada: número de expediente, decretos vinculados (con enlace directo al Boletín Oficial), el delta de precios y un botón de generación asistida para exportar el informe al sistema de redacción.
3. Especificación del Motor de Alertas (Red Flags Trigger Engine)
El sistema genera alertas automáticas basadas en tres umbrales críticos de auditoría:
| Tipo de Alerta | Condición de Activación (Trigger) | Nivel de Urgencia | Acción Automatizada del Sistema |
| Colusión de Oferentes | Coincidencia de $\ge 2$ nodos de infraestructura (Address o Director) entre empresas oferentes en una misma licitación pública. | CRÍTICO (Rojo) | • Bloqueo de licitación en watchlist. • Generación de subgrafo de relaciones. • Notificación push a editores en jefe. |
| Inflación Presupuestaria | Acumulado de adendas y prórrogas que superen el $30\%$ del monto de adjudicación inicial ($M_0$). | ALTO (Ámbar) | • Comparativa de curvas de inflación vs. delta. • Extracción automática de las resoluciones de ampliación. |
| Monopolio de Adjudicación | Índice Herfindahl-Hirschman (HHI) superior a $0.25$ en un rubro específico concentrado en un único CUIT durante 3 períodos consecutivos. | MODERADO (Azul) | • Inclusión en informe mensual de concentración de obra pública y compras. |
4. Funcionalidades Clave para el Redactor
- Verificación de Origen (Hash Inmutable): Cada dato mostrado en el dashboard incluye una marca de tiempo criptográfica que certifica que la información fue extraída directamente de la fuente oficial sin alteración humana.
- Exportación a Formato de Publicación: Un botón de un solo clic («Generar Brief Periodístico») compila los datos estructurados, los gráficos de red y los extractos legales en un formato listo para ser integrado en la red de portales de noticias.
- Modo Air-Gapped / Privacidad: Todo el procesamiento y almacenamiento de las consultas de investigación opera bajo estrictos protocolos de seguridad para proteger fuentes y borradores de investigación antes de su publicación oficial.
SpaceArch Solutions International LLC / 100 News Per City
Protocolo Interno de Validación Jurídica y Ética Periodística
Aplicación: Sistema de Auditoría de Licitaciones y Concesiones (Dashboard AI)
Código de Protocolo: SPARCH-JOURNALISM-PROTO-2026-V1
1. Principio Rector y Marco Doctrinal
El presente protocolo regula el tránsito de la evidencia algorítmica cruda detectada por el Dashboard de Auditoría (PostgreSQL / Neo4j) hacia la publicación pública en la red de medios.
La automatización tecnológica y la velocidad de los portales de noticias no eximen a la redacción de su responsabilidad jurídica y ética. Todo informe periodístico basado en datos automatizados debe sostenerse sobre tres pilares inquebrantables: Veracidad documentada, contraste de fuentes y estricto apego al interés público. La utilización de herramientas agénticas y motores de grafos garantiza la precisión técnica; este protocolo asegura la intangibilidad legal y moral de la publicación.
2. Las Cuatro Fases del Filtro de Validación
Ninguna alerta roja generada por el motor de Red Flags puede publicarse de forma directa sin agotar secuencialmente las siguientes cuatro etapas de control:
[ Fase 1: Extracción Técnica ] ➔ [ Fase 2: Auditoría Documental ] ➔ [ Fase 3: Derecho a Réplica ] ➔ [ Fase 4: Dictamen Legal & Publicación ]
Fase 1: Consolidación de la Alerta Técnica (Capa de Algoritmo)
- Objetivo: Verificar que el subgrafo generado por Neo4j o la anomalía estadística (HHI, sobreprecio, colusión de CUITs) no provenga de errores de tipeo en los boletines oficiales o fallas en el motor de OCR.
- Acción: El equipo de datos corrobora los hashes de origen, los números de expediente y la trazabilidad de los metadatos. Si la fuente primaria presenta ambigüedad, la alerta se suspende hasta su saneamiento manual.
Fase 2: Verificación Documental e Inmutabilidad (Dossier)
- Objetivo: Constituir el legajo probatorio físico y digital.
- Acción: Se recopilan los decretos originales, pliegos licitatorios, estados contables en registros públicos y escrituras de constitución societaria vinculadas a los nodos de la red detectada. Todo queda archivado bajo el sistema de almacenamiento con marca de tiempo inmutable.
Fase 3: Obligatoriedad del Derecho a Réplica Institucional
- Objetivo: Garantizar el principio de contradicción y transparencia informativa antes de emitir un juicio público de irregularidad.
- Acción: Toda investigación que señale presuntas colusiones, desvíos presupuestarios o prebendas debe cursar una Solicitud formal de Informe / Descargo a los funcionarios firmantes y a los representantes legales de las empresas implicadas, otorgando un plazo perentorio e improrrogable de 48 horas hábiles.
- Nota: Si los involucrados no responden o eluden la justificación técnica documentada, se consignará explícitamente en la nota: “Consultados formalmente por este medio, los responsables omitieron presentar documentación respaldatoria al cierre de esta edición”.
Fase 4: Dictamen Jurídico y Autorización de Edición
- Objetivo: Blindar la pieza periodística frente a maniobras dilatorias, cartas documento infundadas o litigios de mala fe (SLAPP).
- Acción: El Director de Edición y el responsable jurídico de la red revisan que el enfoque de la nota no contenga valoraciones subjetivas difamatorias, sino una exposición estricta de hechos probados por contratos, cifras y relaciones societarias verificadas.
3. Normas Éticas de Publicación
- Prohibición de Especulación Subjetiva: El titular y el cuerpo de la nota deben ceñirse estrictamente a los datos duros (montos, porcentajes de desvío, vínculos notariales y normativas infringidas). Se condena el uso de adjetivaciones sensacionalistas; la gravedad de los hechos debe hablar por sí misma a través de las pruebas.
- Protección de Fuentes y Confidencialidad: Las alertas internas originadas por denuncias de whistleblowers o filtraciones anónimas están protegidas por el secreto profesional periodístico de rango constitucional. Ningún nodo de la red revelará metadatos de origen que puedan poner en riesgo la integridad de fuentes internas.
- Corrección Inmediata y Transparente: En el hipotético caso de que una fuente pública oficial rectifique un error administrativo documentado con posterioridad a la publicación, la red emitirá una fe de erratas o actualización destacada en un plazo no mayor a 2 horas.
4. Cierre del Circuito Editorial
Una vez completadas las cuatro fases y firmado el dictamen de validación por el Consejo de Redacción, el informe se compila mediante la función de exportación automatizada del dashboard y se distribuye simultáneamente a través de la infraestructura de portales de la red, bajo el lema rector de la transparencia institucional y la soberanía informativa.
SpaceArch Solutions International LLC / 100 News Per City
Especificación de Flujo Editorial y Matriz de Permisos (CMS)
Aplicación: Automatización del Protocolo de Validación Jurídica para Auditoría de Licitaciones
Código de Especificación: SPARCH-CMS-WORKFLOW-2026-v1
1. Arquitectura de Roles y Permisos en el CMS
Para garantizar que el pasaje de una alerta técnica del Dashboard de Auditoría a la publicación pública cumpla estrictamente con el protocolo jurídico y ético, el CMS descentralizado de la red se estructura bajo una estricta jerarquía de privilegios de cuatro niveles:
| Rol en el CMS | Perfil Operativo | Permisos y Atribuciones Clave |
| 1. Auditor de Datos (Data Auditor) | Ingenieros de datos / Analistas de Sistemas | • Acceso completo al motor PostgreSQL / Neo4j. • Certificación de hashes de origen. • Prohibición de acceso al módulo de publicación final. |
| 2. Redactor de Investigación (Investigative Journalist) | Periodistas especializados | • Generación de borradores asistidos desde el Dossier del Dashboard. • Vinculación de fuentes documentales y decretos. • Sin privilegios para emitir notas al aire libre (requiere aprobación). |
| 3. Consejo Editorial y Legal (Editor / Legal Officer) | Editores en Jefe / Abogados asesores | • Auditoría de cumplimiento de las 4 Fases del Protocolo. • Gestión de envíos de Solicitud de Descargo (Derecho a Réplica). • Atribución de aprobación o veto definitivo. |
| 4. Administrador de Red (Network Publisher) | Directores de Publicación | • Ejecución de la distribución simultánea en los portales de la red de noticias. • Control de actualizaciones y gestión de fe de erratas. |
2. Flujo de Trabajo Editorial (State Machine)
El ciclo de vida de una pieza informativa dentro del CMS opera bajo una máquina de estados finitos que bloquea la publicación manual si no se superan las validaciones técnicas y jurídicas:
[ Estado 1: Alerta Detectada ]
       │ (Generación automática desde Dashboard)
       ▼
[ Estado 2: En Investigación (Redactor) ]
       │ (Adjunta Dossier y Documentos Inmutables)
       ▼
[ Estado 3: Bloqueo por Derecho a Réplica ] ──(Plazo 48h hábiles)──┐
       │                                                            │
       ▼ (Respuesta recibida o vencimiento de plazo)                │
[ Estado 4: Validación Legal & Dictamen ] ◄─────────────────────────┘
       │ (Firma del Consejo Editorial)
       ▼
[ Estado 5: Publicación Autorizada & Multi-Canal ]
Detalle de Transiciones del Workflow:
- Fase de Captura (Estado 1): El motor Red Flags inyecta una alerta en el CMS. El sistema crea automáticamente un borrador protegido con permisos exclusivos para el rol de Redactor de Investigación.
- Fase de Redacción y Prueba (Estado 2): El periodista redacta la pieza utilizando estrictamente los datos duros proporcionados por el grafo. El CMS impide el uso de calificativos subjetivos mediante un filtro de lenguaje.
- Fase de Réplica Obligatoria (Estado 3): Al intentar avanzar el estado del artículo, el CMS exige adjuntar el comprobante digital de envío de la solicitud de descargo a los involucrados. El sistema bloquea la publicación por 48 horas exactas.
- Fase de Dictamen y Cierre (Estado 4): Vencido el plazo o procesada la respuesta, el Editor/Legal Officer evalúa el legajo y aplica la firma digital de aprobación.
- Fase de Emisión Global (Estado 5): El artículo pasa a la cola de distribución de la red de portales, manteniendo trazabilidad permanente con la base de datos de auditoría.
SpaceArch Solutions International LLC / 100 News Per City
Especificación de Flujo Editorial y Matriz de Permisos (CMS)
Aplicación: Automatización del Protocolo de Validación Jurídica para Auditoría de Licitaciones
Código de Especificación: SPARCH-CMS-WORKFLOW-2026-v1
1. Arquitectura de Roles y Permisos en el CMS
Para garantizar que el pasaje de una alerta técnica del Dashboard de Auditoría a la publicación pública cumpla estrictamente con el protocolo jurídico y ético, el CMS descentralizado de la red se estructura bajo una estricta jerarquía de privilegios de cuatro niveles:
| Rol en el CMS | Perfil Operativo | Permisos y Atribuciones Clave |
|---|---|---|
| 1. Auditor de Datos (Data Auditor) | Ingenieros de datos / Analistas de Sistemas | • Acceso completo al motor PostgreSQL / Neo4j. • Certificación de hashes de origen. • Prohibición de acceso al módulo de publicación final. |
| 2. Redactor de Investigación (Investigative Journalist) | Periodistas especializados | • Generación de borradores asistidos desde el Dossier del Dashboard. • Vinculación de fuentes documentales y decretos. • Sin privilegios para emitir notas al aire libre (requiere aprobación). |
| 3. Consejo Editorial y Legal (Editor / Legal Officer) | Editores en Jefe / Abogados asesores | • Auditoría de cumplimiento de las 4 Fases del Protocolo. • Gestión de envíos de Solicitud de Descargo (Derecho a Réplica). • Atribución de aprobación o veto definitivo. |
| 4. Administrador de Red (Network Publisher) | Directores de Publicación | • Ejecución de la distribución simultánea en los portales de la red de noticias. • Control de actualizaciones y gestión de fe de erratas. |
2. Flujo de Trabajo Editorial (State Machine)
El ciclo de vida de una pieza informativa dentro del CMS opera bajo una máquina de estados finitos que bloquea la publicación manual si no se superan las validaciones técnicas y jurídicas:
[ Estado 1: Alerta Detectada ]
       │ (Generación automática desde Dashboard)
       ▼
[ Estado 2: En Investigación (Redactor) ]
       │ (Adjunta Dossier y Documentos Inmutables)
       ▼
[ Estado 3: Bloqueo por Derecho a Réplica ] ──(Plazo 48h hábiles)──┐
       │                                                            │
       ▼ (Respuesta recibida o vencimiento de plazo)                │
[ Estado 4: Validación Legal & Dictamen ] ◄─────────────────────────┘
       │ (Firma del Consejo Editorial)
       ▼
[ Estado 5: Publicación Autorizada & Multi-Canal ]
Detalle de Transiciones del Workflow:
- Fase de Captura (Estado 1): El motor Red Flags inyecta una alerta en el CMS. El sistema crea automáticamente un borrador protegido con permisos exclusivos para el rol de Redactor de Investigación.
- Fase de Redacción y Prueba (Estado 2): El periodista redacta la pieza utilizando estrictamente los datos duros proporcionados por el grafo. El CMS impide el uso de calificativos subjetivos mediante un filtro de lenguaje.
- Fase de Réplica Obligatoria (Estado 3): Al intentar avanzar el estado del artículo, el CMS exige adjuntar el comprobante digital de envío de la solicitud de descargo a los involucrados. El sistema bloquea la publicación por 48 horas exactas.
- Fase de Dictamen y Cierre (Estado 4): Vencido el plazo o procesada la respuesta, el Editor/Legal Officer evalúa el legajo y aplica la firma digital de aprobación.
- Fase de Emisión Global (Estado 5): El artículo pasa a la cola de distribución de la red de portales, manteniendo trazabilidad permanente con la base de datos de auditoría.
Bash
#!/bin/bash
# ==============================================================================
# SpaceArch Solutions International LLC / 100 News Per City
# Script de Respaldo Automatizado, Encriptado y Rotación para Nodo Air-Gapped
# Bases de Datos: PostgreSQL (audit_db) y Neo4j
# ==============================================================================

set -euo pipefail

# --- CONFIGURACIÓN DE ENTORNO ---
BACKUP_ROOT="/var/backups/spacearch"
DATE_TAG=$(date +"%Y%m%d_%H%M%S")
BACKUP_DIR="$BACKUP_ROOT/$DATE_TAG"
RETENTION_DAYS=30

# Credenciales y contenedores (alineados al docker-compose del nodo)
PG_CONTAINER="sparch_postgres"
PG_DB="audit_db"
PG_USER="spacearch_admin"
PG_PASS="${DB_PASSWORD:-}"

NEO4J_CONTAINER="sparch_neo4j"

# Clave de cifrado simétrico (Debe estar definida en las variables de entorno del sistema)
ENCRYPTION_KEY="${BACKUP_ENCRYPTION_KEY:-}"

# Verificaciones previas
if [ -z "$ENCRYPTION_KEY" ]; then
    echo "[ERROR] La variable de entorno BACKUP_ENCRYPTION_KEY no está definida." >&2
    exit 1
fi

mkdir -p "$BACKUP_DIR"
echo "[INFO] Iniciando ciclo de respaldo seguro para nodo SpaceArch - $DATE_TAG"

# --- 1. RESPALDO POSTGRESQL (pg_dump custom format) ---
echo "[+] Generando volcado lógico de PostgreSQL ($PG_DB)..."
docker exec -e PGPASSWORD="$PG_PASS" "$PG_CONTAINER" \
    pg_dump -U "$PG_USER" -d "$PG_DB" -Fc --no-owner --no-acl \
    > "$BACKUP_DIR/postgres_$PG_DB.dump"

# --- 2. RESPALDO NEO4J (neo4j-admin database backup) ---
echo "[+] Generando snapshot de Neo4j..."
# Detiene temporalmente la escritura o ejecuta backup en caliente si enterprise/community permite
docker exec -u neo4j "$NEO4J_CONTAINER" \
    neo4j-admin database backup neo4j --to-path=/data/backups --overwrite-destination=true
# Copiar el backup desde el volumen del contenedor hacia el directorio local del host
docker cp "$NEO4J_CONTAINER:/data/backups/neo4j.backup" "$BACKUP_DIR/neo4j_graph.backup"

# --- 3. EMPAQUETADO Y CIFRADO AES-256 ---
echo "[+] Comprimiendo y encriptando artefactos de respaldo..."
tar -czf - -C "$BACKUP_ROOT" "$DATE_TAG" | \
    openssl enc -aes-256-cbc -salt -pbkdf2 -iter 100000 \
    -in /dev/stdin -out "$BACKUP_ROOT/spacearch_backup_$DATE_TAG.tar.gz.enc" \
    -k "$ENCRYPTION_KEY"

# Limpieza del directorio plano sin cifrar
rm -rf "$BACKUP_DIR"
echo "[SUCCESS] Respaldo encriptado creado con éxito: spacearch_backup_$DATE_TAG.tar.gz.enc"

# --- 4. POLÍTICA DE RETENCIÓN Y ROTACIÓN ---
echo "[+] Aplicando política de retención ($RETENTION_DAYS días)..."
find "$BACKUP_ROOT" -name "spacearch_backup_*.tar.gz.enc" -type f -mtime +$RETENTION_DAYS -delete

echo "[INFO] Operación de respaldo finalizada sin novedades."